01
你说一句话
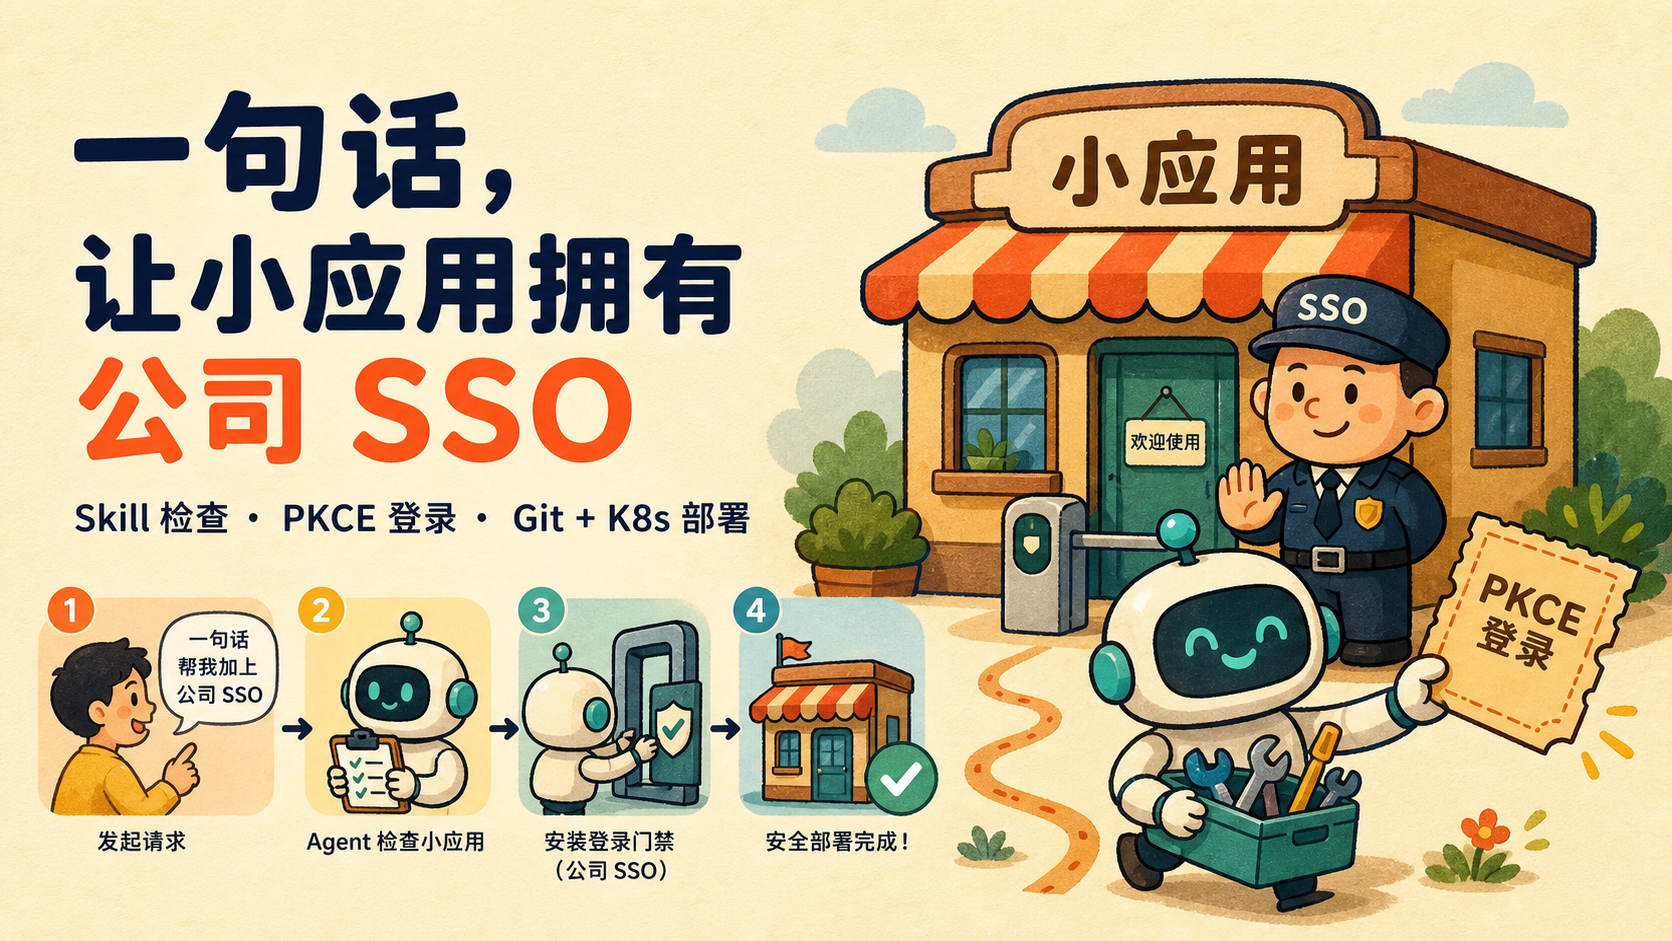
“给这个应用加上公司登录,然后部署。”不用选协议,也不用填写一串技术参数。
SPA SSO · ELI5
想象你开了一间小店。现在任何人都能推门进来。我们要做的不是让你学习怎么造门锁,而是给 Agent 一本可靠的施工手册:先检查,再安装,再验收。
“给这个应用接入公司 SSO 并部署。”
一张图看懂
先说结论
不需要知道 OAuth2、PKCE、回调地址或 ConfigMap。
检查和门禁写进 Skill,不能指望 Agent 自己记得。
改代码、注册应用、部署和验证都留下可检查的结果。
一次完整旅程
每一步都是门。上一道门没有通过,下一步就不会开始。
“给这个应用加上公司登录,然后部署。”不用选协议,也不用填写一串技术参数。
它找到应用入口、构建方式和最终地址。看不懂或发现旧登录时,会停下来,不会猜着改。
Agent 按固定模板接入登录能力。登录协议不是临时生成的,而是从 Skill 里拿经过验证的版本。
gateway-app 为网页登记 public client。它没有可偷走的 client secret,只使用一次性的 PKCE 校验。
现有 Git + K8s Skill 完成发布。Agent 会确认应用能打开、登录跳转正确、回调地址不会 404。
PKCE 是什么?
浏览器先生成一张只有自己知道的取物凭证,再把凭证的“指纹”交给公司登录。登录完成后,只有拿着原始凭证的这个浏览器才能换到通行证。
所以网页不需要保存一把长期有效的秘密钥匙。
谁负责什么
只说目标,最后打开应用登录。
像施工手册:检查、下判断、设置停止线。
像施工人员:严格按手册修改仓库并验证。
像办证窗口:安全登记应用,不暴露 Kong Admin。
像运输队:把同一份代码和环境配置送上 K8s。
四条安全底线
没有 client secret
SPA 固定使用 public client。
不碰 Kong Admin
CLI 只调用受控的 gateway-app-service。
看不懂就停
旧认证、多个入口和 SSR 都不会猜着改。
通行证不落盘
access token 默认只存在页面内存。
第一版会做
第一版先不做
最后,用户看到的只有这个
技术细节留在 Skill、Agent 和平台服务之间。非技术用户不需要变成 OAuth2 专家。